
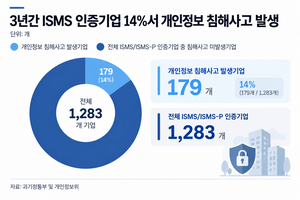
▲지난 3년간 ISMS 인증기업 14%서 개인정보 침해사고 발생. 그래픽=김나현 기자
티빙에 이어 무신사가 운영하는 29CM에서도 개인정보 유출 사고가 발생하면서 정보보호 관리체계(ISMS) 인증의 실효성 논란이 다시 커지고 있다. 정부가 지난 4월 인증제 전면 개편을 발표했지만 사고기업 관리 강화 등 일부 대책은 아직 제도 정비 단계에 머물러 있다.
14일 개인정보보호위원회에 따르면, 정부는 현재 ISMS와 ISMS-P 제도 개편을 위한 법령과 안내서 개정 작업을 진행하고 있다. 사고기업에 대한 관리 강화와 인증심사 인력 및 절차 개편 등은 2027년 시행할 예정이다. 최근 인증기업에서 개인정보 유출 사고가 잇따르는 가운데 강화된 사후관리 체계가 현장에 안착하기까지는 시간이 필요한 셈이다.
ISMS는 기업이 정보자산을 보호하기 위해 구축하고 운영하는 관리체계가 인증기준에 적합한지를 심사하는 제도다. ISMS-P는 여기에 개인정보 보호체계까지 포함한다. 심사항목은 각각 80개와 101개다. 인증 유효기간은 3년이며 매년 사후심사를 받는다.
최근 사고가 발생한 티빙과 무신사 모두 ISMS 인증기업이다.
티빙에서는 약 3954만개 계정의 개인정보와 소스코드 등 기술자산이 유출됐다. 정부 조사 결과 공격자는 개발환경 접근키를 탈취한 뒤 운영환경 접근키까지 확보해 아마존웹서비스(AWS) 운영환경에 접근했다.
운영환경 접근키 상당수는 소스코드에 암호화되지 않은 상태로 저장돼 있었다. 데이터베이스(DB) 접속정보도 평문으로 관리됐다. 정부는 접근키 관리가 ISMS 인증기준에 명시된 사항임에도 제대로 지켜지지 않았다고 판단했다.

▲KISA 무신사 ISMS 인증 심의결과 통보 문서. 사진=연합뉴스
무신사가 운영하는 29CM에서는 지난달 주문정보 조회 API에 비정상적인 외부 접근이 발생해 약 16만건의 개인정보가 유출됐다. 고객 이름과 이메일, 휴대전화번호, 배송정보와 파트너사 담당자 개인정보 등이 포함됐다.
무신사는 지난 6월 29CM을 포함한 온라인 서비스 운영에 대해 ISMS 인증을 받았다. 인증 약 두 달 만에 유출 사고가 발생했다.
다만 이번 사고가 발생한 주문정보 조회 API가 당시 인증심사 대상에 구체적으로 포함됐는지는 아직 확인되지 않았다. 무신사 관계자는 “현재 관계기관 조사와 내부 점검을 통해 사고 원인과 관련 시스템의 인증 및 점검 범위, 보안 통제의 작동 여부 등을 함께 확인하고 있다"고 밝혔다.
무신사는 사고 직후 해당 접근 경로를 차단하고 한국인터넷진흥원(KISA)과 개보위에 개인정보 유출 사실을 자진 신고했다. 현재 개인정보 처리와 보안 체계 전반을 재점검하고 있으며 조사 결과에 따라 필요한 보완 조치를 이행할 방침이다.
인증기업의 침해사고는 반복되고 있다. 정부가 지난 4월 발표한 자료에 따르면 최근 3년간 ISMS와 ISMS-P 인증기업 1283곳 가운데 179곳에서 침해사고가 발생했다. 약 14%로 7곳 중 1곳꼴이다. 정부도 당시 통신과 이커머스 등 인증기업에서 사고가 이어지자 인증제 실효성에 대한 우려가 커졌다고 진단했다.
정부는 기존 인증심사의 한계도 인정했다. 서면자료와 특정 시점의 심사만으로 실제 현장의 취약점을 충분히 확인하기 어렵다는 판단이다. 제한된 인력으로 기업이 제출한 자료를 일부 추려 확인하는 방식도 실질적인 보안 수준을 검증하는 데 한계가 있다고 봤다.
인증 이후 관리도 허점으로 지목됐다. 사고기업에 별도의 강화된 사후관리 체계가 없었고 상시점검도 미흡했다. 제도 시행 이후 인증취소 사례도 한 건도 없었다.

▲최근 개인정보 유출 사고가 발생한 무신사와 티빙. 두 기업 모두 정보보호 관리체계(ISMS) 인증을 받은 기업이다.
개보위는 인증기업에서 사고가 발생하는 원인으로 인증범위와 실제 침해범위 간 차이, 인증 이후 관리체계 유지 문제 등을 꼽았다.
개보위 관계자는 에너지경제신문과의 통화에서 “인증을 받은 범위와 실제 해킹 등이 발생한 범위가 차이 나는 경우도 있다"며 “인증 이후 관리체계에 대한 유지 문제도 있을 것"이라고 말했다.
정부는 지난 4월 인증심사를 서면 중심에서 현장 검증 중심으로 바꾸는 내용의 실효성 강화방안을 내놨다. 사고기업 등에는 취약점 진단과 모의해킹 등 기술심사를 강화하고 심사인력과 기간을 확대한다. 취약점 점검 대상 자산도 기존 10개에서 최대 500개로 늘릴 계획이다.
인증 이후에는 기업이 관리체계 운영 상태를 주기적으로 자체 점검하도록 한다. 사고 이력도 별도로 관리해 향후 인증심사에 반영한다. 중대 사고가 발생한 기업은 정부 조사와 처분이 끝날 때까지 인증심사를 중단하고 이후 사고 대응 결과에 따라 인증 유지 여부를 판단하는 방안도 추진한다.
현재 개편 작업은 진행 중이다. 올해 하반기 추진하기로 한 상시점검 체계와 사고이력 관리, 인증취소 관련 제도도 법령과 안내서 개정 등의 절차를 밟고 있다.
개보위 관계자는 “현재 관련 법령 개정 작업과 안내서 개정 작업을 계속 추진하고 있다"고 했다.
정부는 사고기업 관리 강화와 인증심사 인력 및 절차 개편 등을 2027년부터 시행할 계획이다.




;)